Authentik 소개 — 홈서버 IDP 도입기
MCP OAuth 인증을 위해 외부 IDP를 도입하게 된 배경과 Authentik 설치 및 초기 설정 과정을 정리합니다.
배경
직접 만든 MCP를 remote로 사용하기 위해 OAuth 프로토콜을 자체 구현해서 쓰고 있었다. AI가 알아서 해주니 초기 비용은 크지 않았지만, 반복적인 유지보수 비용이 계속 발생하는 게 문제였다.
찾아보니 외부 IDP(Identity Provider)를 두고 FastMCP 등과 연결하는 것이 일반적인 방식이라고 한다. MCP + IDP + 홈서버 환경이라는 조건으로 검색해본 결과, 내 기준을 통과하는 제품은 Authentik 뿐이었다.
도입 방법
공식 문서에 따라 Docker Compose + 환경변수 설정으로 간단하게 설치할 수 있다.
원래 Portainer에 몰아서 돌리는 편인데, Authentik처럼 standalone으로 동작해야 하는 경우에는 Proxmox에 별도 LXC Container를 추가해서 운영하고 있다. 2 core / 2GB RAM이 필요하다는 명확한 가이드도 인상적이었다.
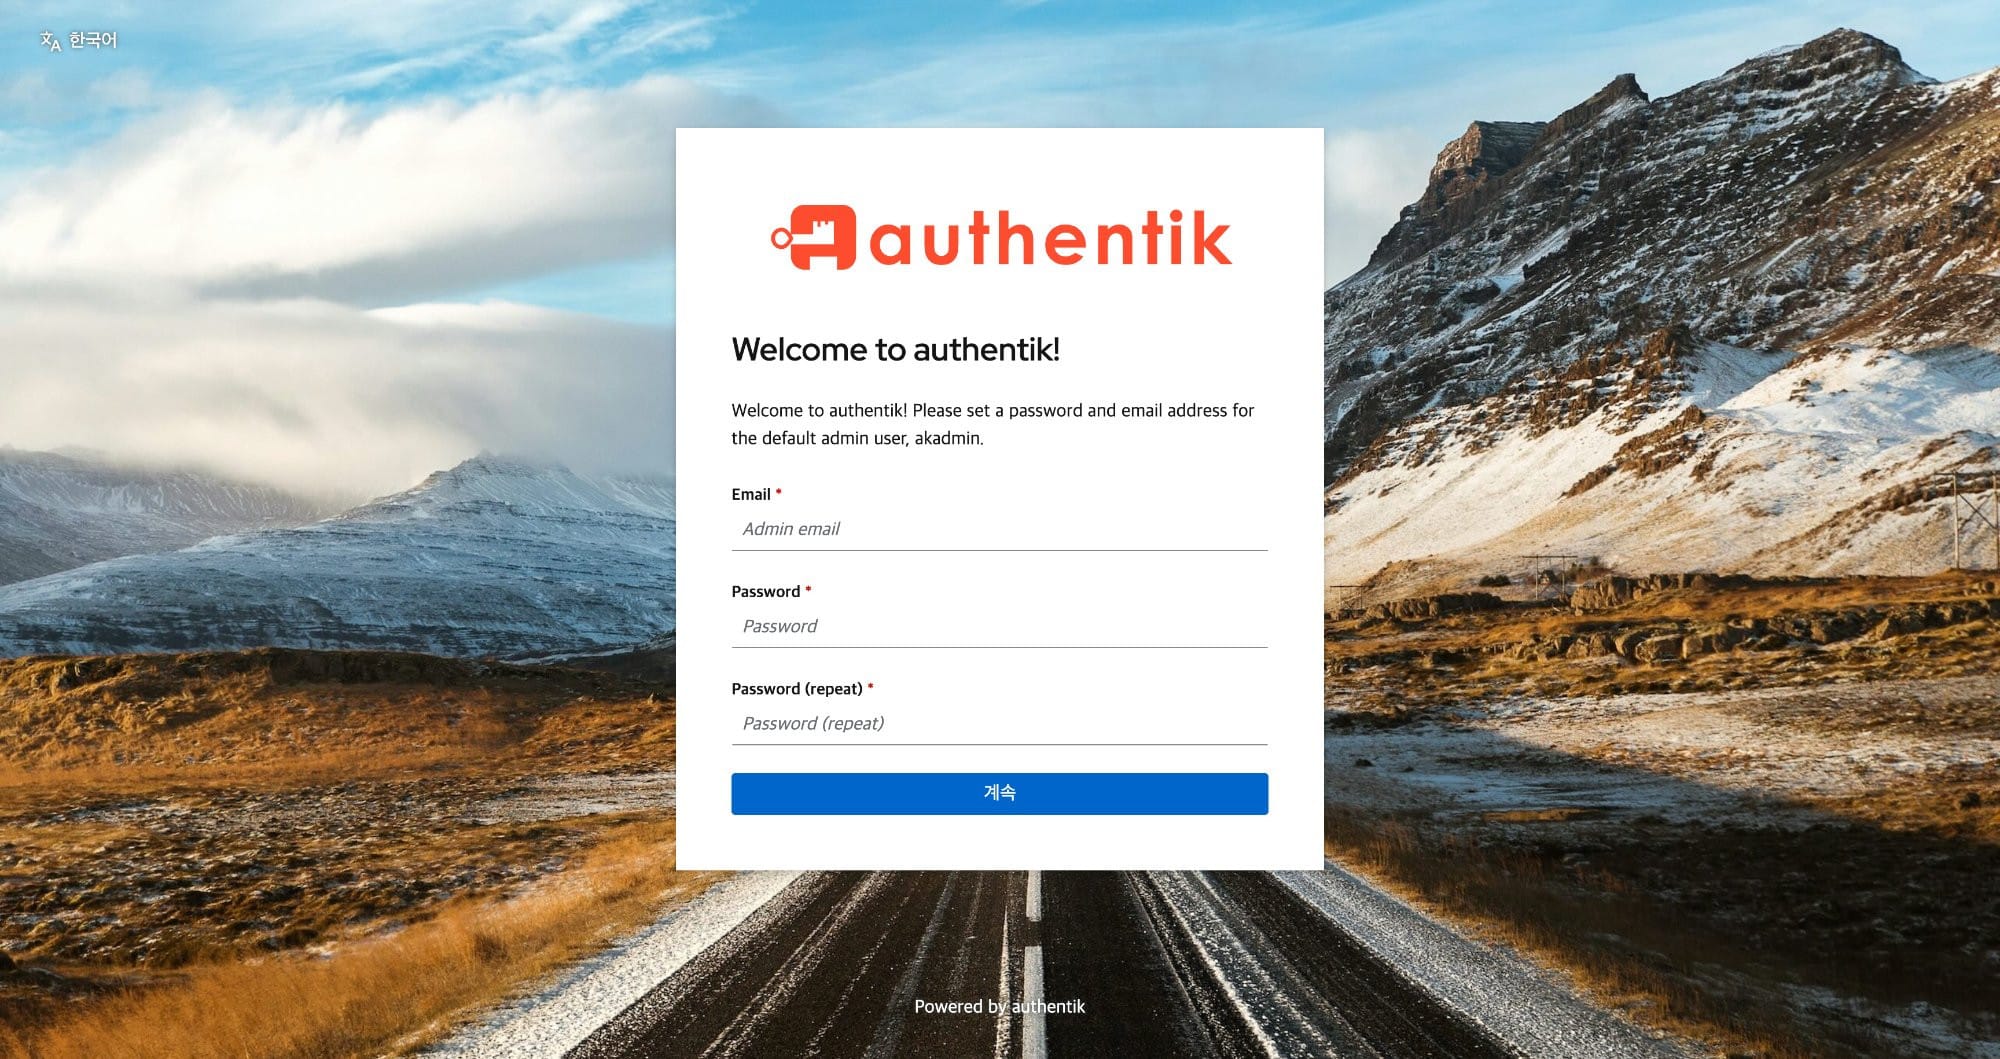
처음 구동하면 초기 설정 페이지(https://auth.ryukim.in/if/flow/initial-setup/)에 접속해서 관리자 계정을 생성해야 한다.
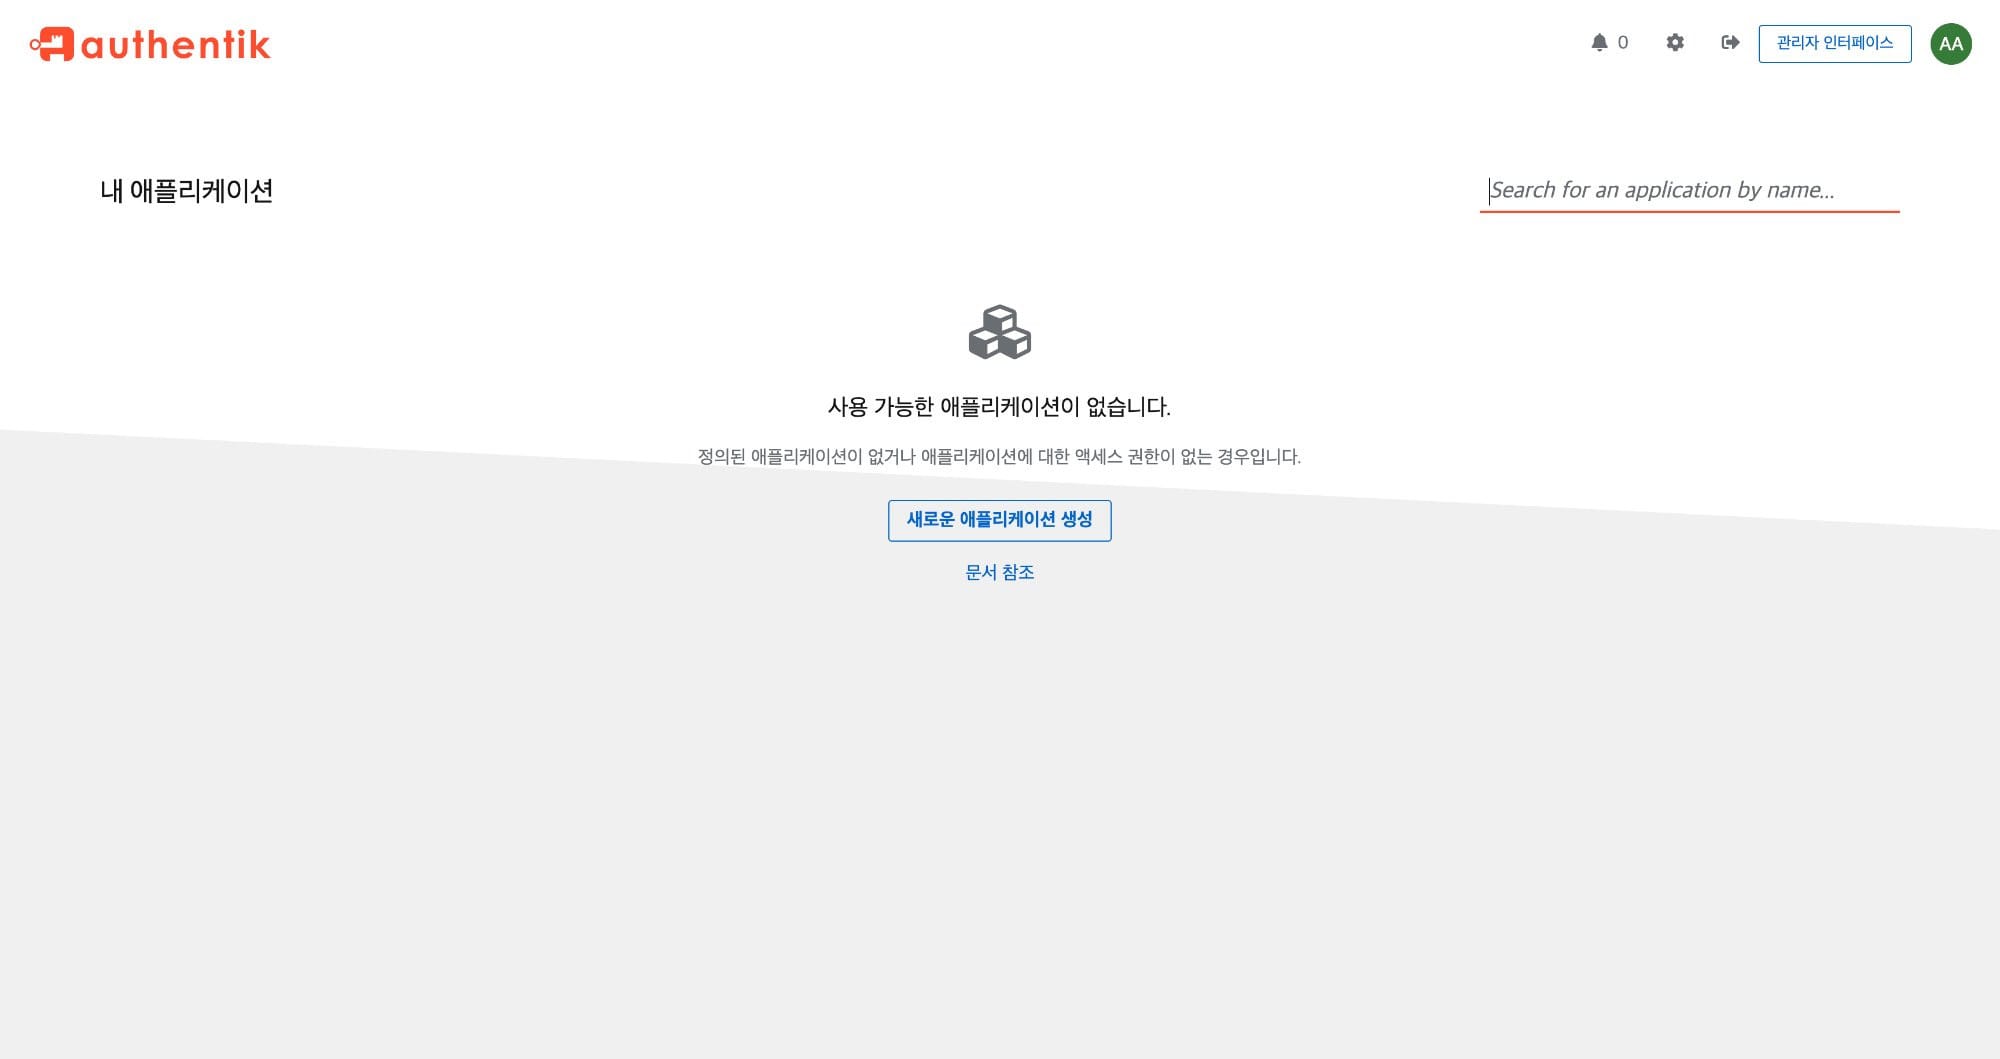
설정을 완료하면 "내 애플리케이션" 대시보드로 진입한다. 처음에는 당연히 비어 있다.
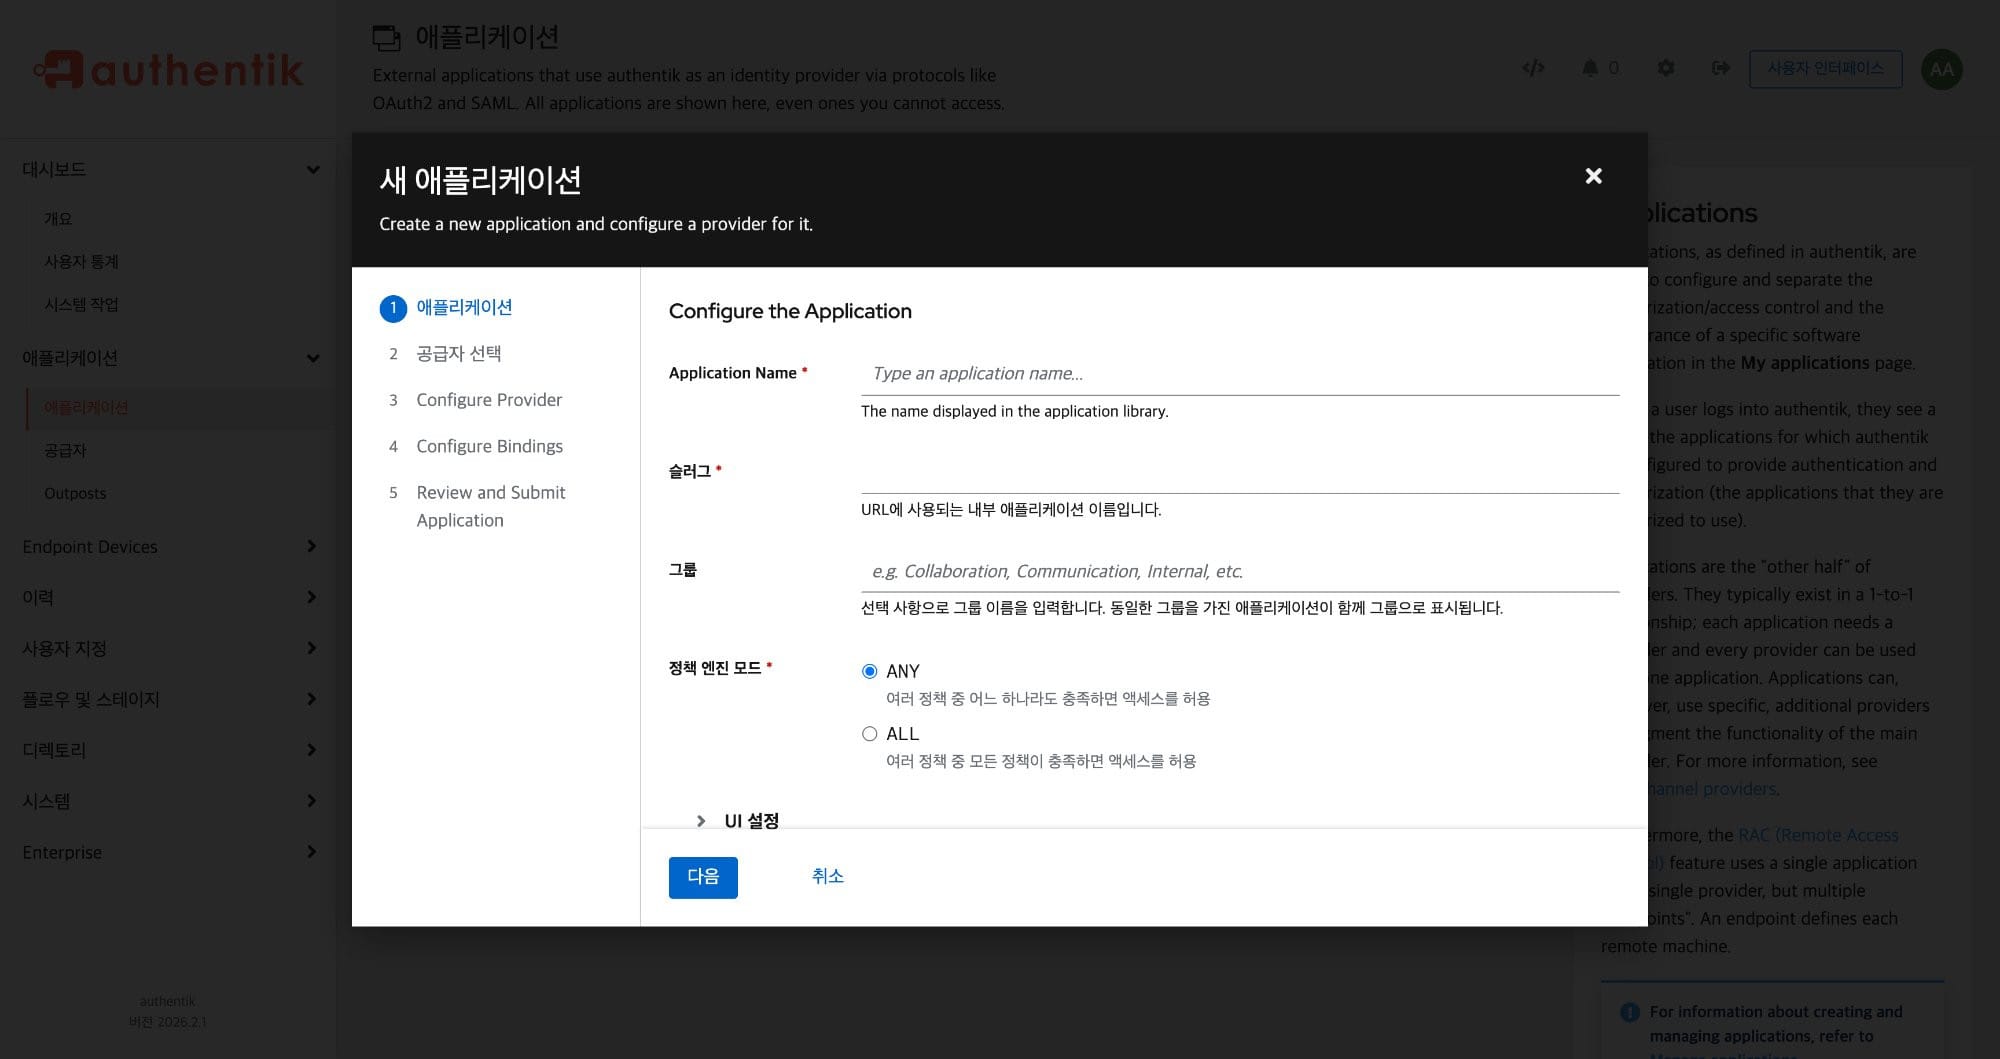
서비스마다 애플리케이션을 하나씩 등록해야 하는데, 이 부분이 좀 번거로울 것 같다.
결론
개인 레벨에서 이렇게 편하게 IDP를 구현할 수 있다니, 새삼 이런 훌륭한 오픈소스 제품들을 홈서버 운영자들에게 무료로 제공해주는 분들에게 감사하다. 나도 언젠가 이런 도구를 만들어 제공할 수 있으면 좋겠다.
다음 단계는 기존 MCP에서 자체 OAuth 구현을 걷어내고, Authentik을 IDP로 연결할 수 있게 config를 조정하는 작업이다.